软路由+L2TP批量部署实战指南:工作室多设备统一管理
工作室做多设备运营,网络管理最大的痛点不是"怎么连上代理",而是怎么让几十台甚至上百台设备,高效、稳定、统一地使用不同IP。
一台电脑用SSTap或者Proxifier就够了,但当你有10台电脑、30台设备的时候,一个个手动配就不现实了。这时候你需要的是软路由+L2TP批量部署——在网关层面统一拨号、统一分配,让下挂的每一台设备自动走不同IP,不需要在终端设备上做任何代理设置。
这篇文章从方案选型到落地配置,完整讲透用软路由实现L2TP批量部署的全流程,覆盖RouterOS和iKuai两大主流平台,附带不同规模工作室(5台/10台/30台/50台)的实际方案和自动化脚本。
📌 适用场景:游戏工作室多机多IP、电商多店铺网络隔离、自媒体矩阵号IP管理、广告多账户网络环境搭建——凡是"多设备+多IP+需要统一管理"的场景,软路由方案都是最优解。
一、为什么工作室要用软路由而不是逐台配代理
很多人刚开始做工作室,都是每台电脑装个SSTap或者Proxifier,一个个连代理。设备少的时候还行,一旦超过5台,问题就来了:
| 问题 | 逐台配代理 | 软路由统一管理 |
|---|---|---|
| 配置效率 | 每台设备单独设置,换IP要逐台操作 | 网关层面统一配置,终端设备零配置 |
| IP切换 | 需要登录每台设备操作 | 软路由脚本批量切换,一键生效 |
| 故障排查 | 不知道哪台设备掉线了 | 软路由统一监控所有拨号状态 |
| 新员工上手 | 需要培训代理配置方法 | 接上网线就能用,无需任何配置 |
| 网络拓扑 | 混乱,每台设备独立管理 | 清晰的网关→交换机→终端层级结构 |
| 扩展性 | 加设备就要多配一台 | 加设备只需接入网络,自动继承策略 |
| 成本控制 | 需要购买多个代理客户端授权 | 软路由一次性部署,终端无额外成本 |
一句话总结:逐台配代理是"个人户"玩法,软路由统一管理才是"工作室"玩法。
二、方案选型:RouterOS vs iKuai,工作室该选哪个
目前国内工作室常用的软路由系统就两个:RouterOS(ROS)和iKuai(爱快)。两者各有优劣,选错了会走很多弯路。
| 对比维度 | RouterOS(ROS) | iKuai(爱快) | IP多多软路由 |
|---|---|---|---|
| 学习门槛 | 较高,命令行+Web双模式 | 低,纯Web界面,中文友好 | 低,全中文界面,一键配置 |
| 协议支持 | 全协议(L2TP/SOCKS5/OpenVPN/PPTP/PPPoE) | 仅L2TP,不支持SOCKS5/OpenVPN等 | 全协议(L2TP/SOCKS5/OpenVPN等) |
| 多拨能力 | 极强,单台可拨50+条 | 强,免费版支持多拨,企业版更多 | 强,多协议混合多拨 |
| 脚本自动化 | 极强,Script功能完善 | 一般,支持定时任务但脚本能力有限 | 支持,策略路由一键备份恢复 |
| VLAN/隔离 | 完善,802.1Q全功能 | 支持,基础VLAN功能 | 支持,内网隔离+MAC分流 |
| 终端接入 | 有线+无线均支持 | 有线+无线均支持 | 有线+WiFi,OTG网线/无线双模 |
| 硬件要求 | x86或MikroTik硬路由 | x86软路由 | IP多多提供,开箱即用 |
| 授权费用 | 免费版有软件限制,正版约45美元 | 基础版免费,企业版收费 | 搭配IP多多线路使用 💡 选型建议:如果你团队有懂网络的人、设备规模在30台以上、需要SOCKS5+L2TP混合部署——选RouterOS。如果团队以运营为主、设备规模在30台以内、只做L2TP——选iKuai够用。如果想全协议支持+不想折腾命令行——IP多多自研软路由是更省心的选择,全协议支持、中文界面一键配置、内网隔离和MAC分流开箱即用,搭配IP多多线路免适配。 |
三、RouterOS批量L2TP部署:完整配置流程
3.1 网络拓扑设计
在开始配置之前,先想清楚你的网络拓扑。工作室标准拓扑如下:
光猫(桥接) → 软路由(ROS/iKuai/IP多多) → 管理交换机 → 接入层
↓ ↓
VLAN划分(按IP分组) ┌── 电脑设备:OTG网线直连交换机端口(内网隔离)
├── VLAN 10 → 走L2TP-A │ └── 自动走对应IP出口
├── VLAN 20 → 走L2TP-B │
└── VLAN 30 → 走L2TP-C └── 手机设备:连WiFi(AP分组覆盖)
└── 软路由按MAC分流 → 对应IP出口
工作室实际部署中,终端接入分两种模式:
| 设备类型 | 接入方式 | 隔离方式 | 特点 |
|---|---|---|---|
| 电脑设备 | OTG网线直连交换机端口 | 按交换机端口划分VLAN,物理级内网隔离 | 稳定、低延迟,适合游戏搬砖/电商后台/数据看板 |
| 手机设备 | 连WiFi(AP分组覆盖) | 软路由按手机MAC地址策略分流 | 灵活、免布线,适合自媒体矩阵/短视频上传/直播 |
▼ 50台规模 · WiFi模式部署方案(手机设备为主)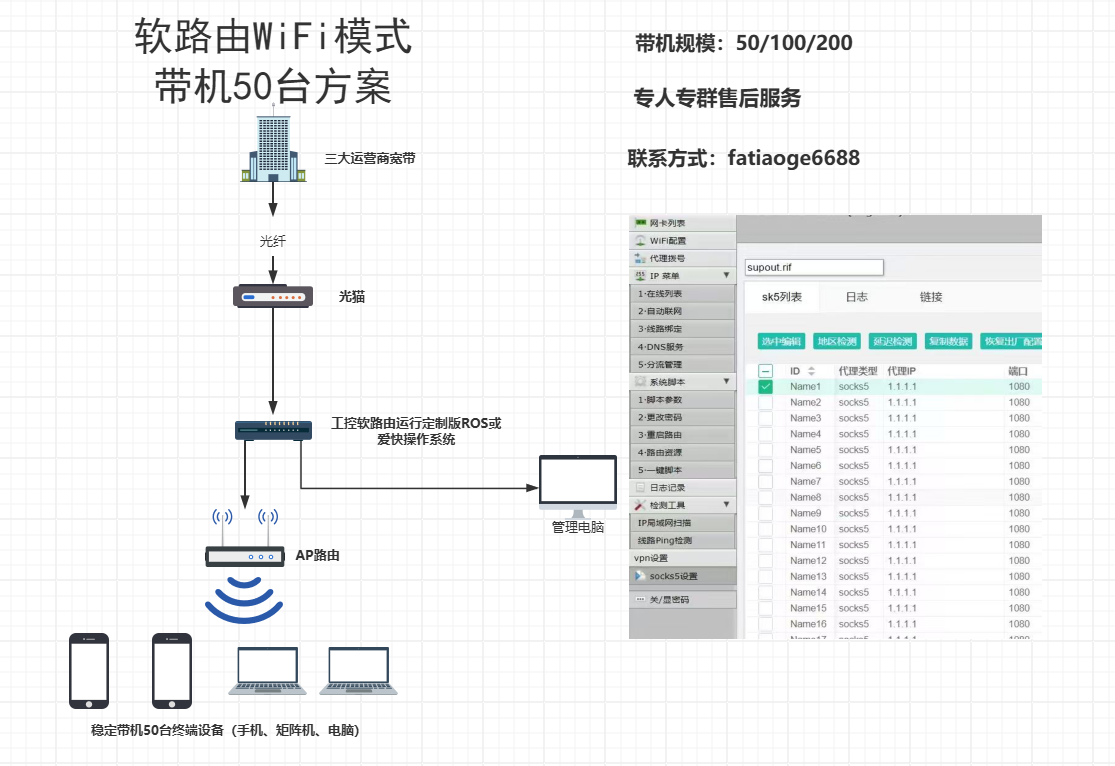
▼ 50台规模 · 有线模式部署方案(电脑设备为主)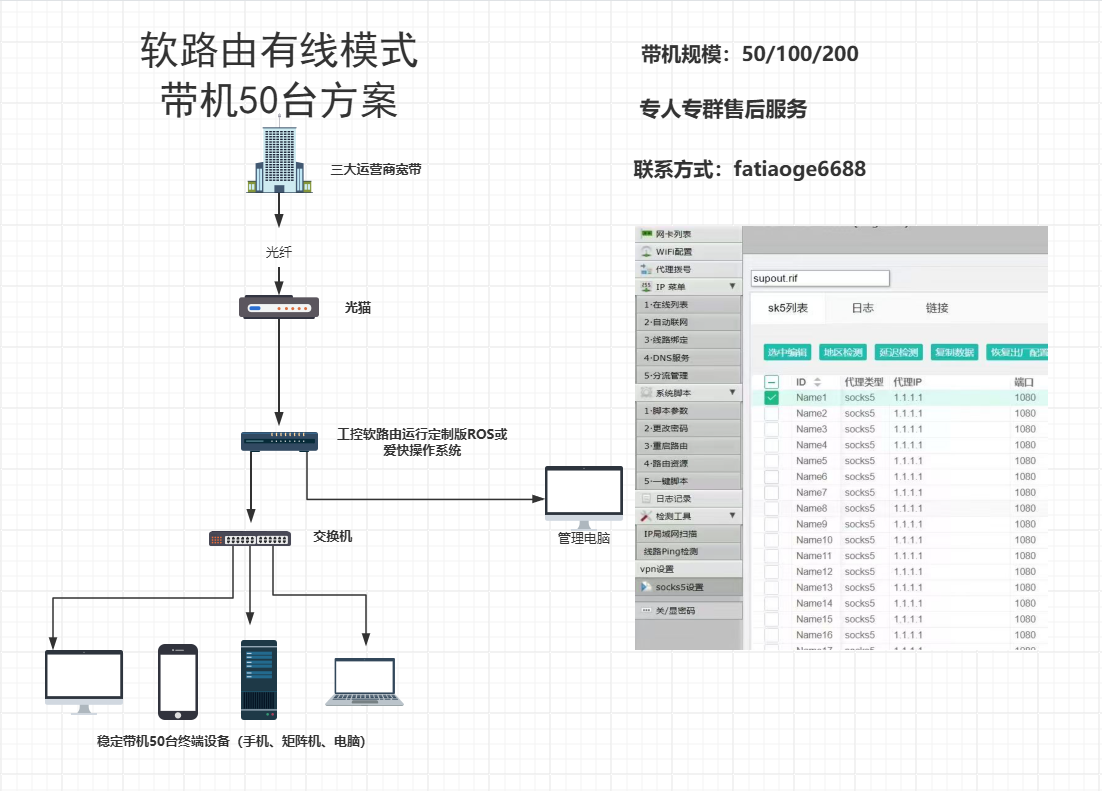
核心思路:不管是电脑OTG直连还是手机WiFi接入,出口统一在软路由配置——每条L2TP/SOCKS5线路对应一个VLAN或MAC分流策略,终端设备零配置,接上就走对应IP。出口配置集中在软路由上改一处,所有对应设备同步生效,非常方便。
3.2 添加L2TP客户端连接
以IP多多的L2TP线路为例,在RouterOS中添加一条L2TP连接:
1创建L2TP接口
进入 Interfaces → + → L2TP Client,填写:
- Connect to:IP多多提供的L2TP服务器地址
- User/Password:你的线路账号密码
- Profile:default-encryption(或default,看你线路要求)
- Allow:勾选 mschap2
- Add Default Route:no(不自动替换默认路由,后面手动配策略路由)
- 2验证连接状态
连接后在 Interfaces 列表检查L2TP接口状态是否为 running。如果显示 connecting 或 disabled,检查账号密码和服务器地址是否正确。
3配置策略路由(核心)
L2TP连上之后,需要让指定VLAN的流量走这条L2TP线路。关键步骤:
# 创建路由标记/routing mark add name=mark_l2tp_a
# 创建mangle规则:VLAN 10的流量打上标记/ip firewall mangle add chain=prerouting src-address=192.168.10.0/24 \
action=mark-routing new-routing-mark=mark_l2tp_a passthrough=no
# 创建静态路由:标记的流量走L2TP接口/ip route add dst-address=0.0.0.0/0 gateway=l2tp-out1 \
routing-mark=mark_l2tp_a distance=1
3.3 批量添加多条L2TP线路
手动一条条加太慢了。用RouterOS脚本批量添加:
# 批量添加L2TP线路的脚本示例# 将账号信息替换为你在IP多多购买的实际线路信息
:local servers {"1.2.3.4"; "1.2.3.5"; "1.2.3.6"; "1.2.3.7"; "1.2.3.8"}
:local users {"user01"; "user02"; "user03"; "user04"; "user05"}
:local passwords {"pass01"; "pass02"; "pass03"; "pass04"; "pass05"}
:for i from=0 to=([:len $servers]-1) do={
/interface l2tp-client add \
name=("l2tp-" . ($i+1)) \
connect-to=[:pick $servers $i] \
user=[:pick $users $i] \
password=[:pick $passwords $i] \
allow=mschap2 \
add-default-route=no \
disabled=no
}
# 执行完后在Interfaces中确认5条L2TP全部running
▼ RouterOS批量代理管理界面(SOCKS5列表+批量导入)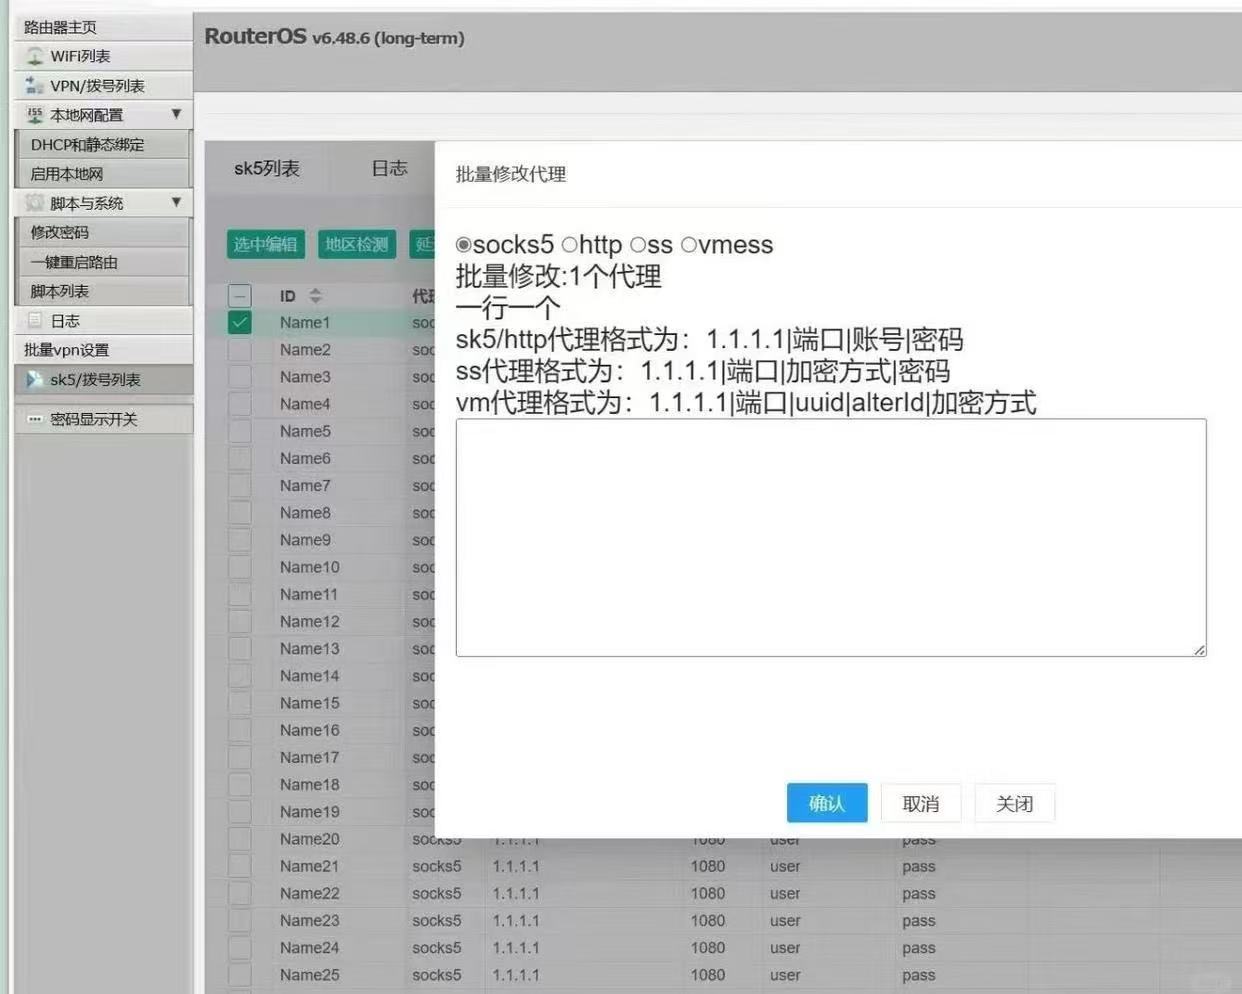
上图为RouterOS中批量管理代理线路的实际界面——支持SOCKS5列表展示和批量导入,一次配置多条线路,不用逐条手动添加。
💡 提示:IP多多的L2TP线路支持多地区选择,你可以根据业务需要选择不同省份的IP。比如电商多店场景,建议每个店铺用不同省份的IP,更贴近真实用户分布。
3.4 VLAN划分与设备分组
批量部署的关键是把设备按IP分组管理。每个VLAN对应一条L2TP线路,下挂设备自动走对应IP:
| VLAN ID | 子网 | 对应L2TP接口 | 对应IP | 分配设备 |
|---|---|---|---|---|
| VLAN 10 | 192.168.10.0/24 | l2tp-1 | IP_A(如广东) | 交换机端口1-5 |
| VLAN 20 | 192.168.20.0/24 | l2tp-2 | IP_B(如浙江) | 交换机端口6-10 |
| VLAN 30 | 192.168.30.0/24 | l2tp-3 | IP_C(如北京) | 交换机端口11-15 |
| VLAN 40 | 192.168.40.0/24 | l2tp-4 | IP_D(如四川) | 交换机端口16-20 |
在管理交换机上配置VLAN映射,把不同端口划到不同VLAN。这样物理上插到哪个端口,就自动走哪个IP——换设备不需要改任何配置。
四、iKuai批量L2TP部署:更适合快速落地
如果你觉得RouterOS的配置太复杂,iKuai是更快上手的选择。Web界面全中文,配置逻辑清晰。但要注意iKuai目前只支持L2TP协议,不支持SOCKS5、OpenVPN等——如果你的业务后续需要SOCKS5出口(比如指纹浏览器电商多开、手游搬砖需要SOCKS5代理),iKuai就覆盖不了了,这时候需要换ROS或IP多多软路由(全协议支持,L2TP和SOCKS5可以混合部署)。
4.1 添加L2TP WAN连接
1进入网络设置 → 内外网设置 → WAN口
添加新的WAN口,连接类型选择 L2TP,填写:
- 服务器地址:IP多多提供的L2TP服务器地址
- 用户名/密码:线路账号密码
- MPPE加密:根据线路要求选择
- 2配置多WAN策略路由
iKuai支持多WAN策略路由,可以指定特定LAN网段走特定WAN口:
- 进入 高级设置 → 策略路由
- 添加规则:源地址 192.168.10.0/24 → 出口 WAN2(L2TP线路A)
- 添加规则:源地址 192.168.20.0/24 → 出口 WAN3(L2TP线路B)
- 以此类推……
- 3配置多LAN子网
iKuai支持多个LAN子网,每个子网绑定不同的VLAN或物理网口:
- 进入 网络设置 → 内外网设置 → LAN口
- 添加多个LAN子网:192.168.10.1/24、192.168.20.1/24……
- 配合交换机的VLAN划分,实现子网与设备的映射
4.2 iKuai的定时重拨功能
iKuai内置了定时拨号功能,可以设置L2TP线路定时断开重连,实现IP定期更换:
- 进入 高级设置 → 定时拨号
- 选择需要定时重拨的WAN口
- 设置间隔时间(如每2小时重拨一次)
- 支持随机延迟,避免所有线路同时断开
- 💡 提示:如果你的业务需要定期更换IP(如自媒体养号),iKuai的定时重拨功能非常实用。配合IP多多的动态L2TP线路,每次重拨都能获得新的IP地址。
五、不同规模工作室的实际方案
设备规模不同,方案差异很大。以下是4个典型规模的推荐配置:
🟢 5-10台设备(小型工作室)
软路由:iKuai免费版,x86小主机(J4125即可)
交换机:普通千兆交换机,不需要VLAN
方案:每条L2TP对应一个LAN子网,通过不同WiFi SSID或不同网口区分
预算:软路由主机500-800元 + 交换机100元
适合:初创工作室、家庭工作室
🔵 10-20台设备(中型工作室)
软路由:iKuai或RouterOS,x86主机(i5级别)
交换机:网管型交换机,支持VLAN
方案:VLAN划分 + 策略路由,每5台设备一个VLAN
预算:软路由1000-1500元 + 网管交换机300-500元
适合:正式运营的工作室
🟣 20-50台设备(大型工作室)
软路由:RouterOS(x86或MikroTik CCR系列)
交换机:2-3台网管交换机,多层VLAN
方案:RouterOS多L2TP + 复杂策略路由 + 负载均衡 + 故障转移
预算:软路由2000-3000元 + 交换机1000-2000元
适合:游戏搬砖工作室、大型电商运营
🔴 50台以上(工作室集群)
软路由:双RouterOS主备 + 硬路由做AP
交换机:核心交换机 + 多台接入交换机
方案:核心路由统一拨号,接入交换机按区域划分,脚本自动化管理
预算:整体5000-10000元
适合:规模化运营的工作室集群
六、自动化运维:脚本让管理事半功倍
6.1 RouterOS:批量状态检查脚本
# 检查所有L2TP接口状态,输出非running的接口
:foreach iface in=[/interface find where type="l2tp-in"] do={
:local name [interface get $iface name]
:local status [interface get $iface running]
:if (!$status) do={
:log warning "L2TP接口 $name 未连接!"
# 可自动重拨
/interface set $iface disabled=yes
:delay 3s
/interface set $iface disabled=no
}
}
:log info "L2TP状态检查完成"
6.2 RouterOS:定时批量重拨脚本
# 批量断开重拨所有L2TP(随机延迟避免同时断开)
:foreach iface in=[/interface find where type="l2tp-in"] do={
:local name [interface get $iface name]
/interface set $iface disabled=yes
:delay (3 + [:rndnum from=1 to=10])
/interface set $iface disabled=no
:log info "$name 已重拨"
:delay 5s
}
# 添加到计划任务:每天凌晨3点执行# /system scheduler add name="l2tp-redial" start-time=03:00:00 \# interval=24h on-event=脚本名
6.3 iKuai:结合Web API的自动化方案
iKuai提供了Web API接口,可以用外部脚本实现自动化管理:
#!/bin/bash# iKuai API批量检查L2TP状态示例# 登录获取Cookie
curl -c /tmp/ikuai_cookie -X POST http://192.168.1.1/Action/login \
-d '{"username":"admin","passwd":"你的密码"}'
# 查询所有WAN口状态
curl -b /tmp/ikuai_cookie -X POST http://192.168.1.1/Action/call \
-d '{"action":"call","func":"wan_list","data":""}'
# 可对返回结果做JSON解析,判断L2TP状态# 掉线的自动调用重拨接口
七、常见排障指南
| 问题 | 可能原因 | 解决方法 |
|---|---|---|
| L2TP接口显示connecting | 账号密码错误/服务器不通 | 检查账号密码,ping服务器地址确认网络可达 |
| 连上了但无法上网 | 策略路由配置错误或DNS未设置 | 检查routing-mark是否正确绑定,DHCP是否下发了DNS |
| 部分设备不走L2TP | mangle规则匹配范围不对 | 检查src-address是否覆盖了该设备的IP段 |
| L2TP频繁掉线 | 线路不稳定或MTU设置过大 | 降低MTU到1400-1460,检查线路质量 |
| 设备跨VLAN互通 | 防火墙filter规则没有限制 | 添加forward链规则,禁止VLAN间互访 |
| 重拨后IP没变 | 动态IP池已用尽或线路为静态IP | 确认使用的是动态L2TP线路,等几分钟后重试 |
| 网速很慢 | 加密方式不匹配或带宽不足 | 检查MPPE加密设置,确认线路带宽是否够用 |
| 多拨数量上不去 | RouterOS免费版限制或硬件性能不足 | 购买正版License升级,或更换更高配置的硬件 ⚠️ 特别注意:L2TP的MTU问题是被忽略最多的坑。L2TP封装后会增加额外包头,如果你的网络MTU是1500,L2TP实际可用MTU大约在1400-1460之间。建议在软路由的L2TP接口上手动设置MTU为1400,同时在防火墙添加MSS钳制规则:/ip firewall mangle add chain=forward action=change-mss tcp-flags=syn,new clamp-mss=yes |
八、安全加固:别让工作室网络成筛子
工作室网络还有一个容易忽略的问题——设备间的安全隔离。如果所有VLAN之间可以互相访问,一台设备中毒,整个工作室都受影响。
必做的安全配置:
- 禁止VLAN间互访:在RouterOS的forward链添加规则,拒绝不同VLAN子网之间的通信
- 限制管理口访问:只允许特定IP访问软路由管理界面
- 关闭不必要的服务:Telnet、FTP、SSH(如不需要)全部关闭
- DHCP绑定:重要设备做MAC-IP绑定,防止IP地址冲突
- 日志监控:开启日志记录,定期查看L2TP连接/断开事件
九、总结:软路由方案的核心价值
回到开头的问题:工作室多设备怎么统一管理IP?答案就是软路由+L2TP批量部署。
它的核心价值在于:
- 终端零配置:设备接上网线就能用,不需要装任何代理软件
- 统一管理:所有IP拨号、切换、监控都在软路由上完成
- 可扩展:加设备只需接入网络,自动继承对应VLAN的IP策略
- 可自动化:定时重拨、状态检查、故障自动恢复都用脚本搞定
不管你是5台设备的小工作室,还是50台以上的大型运营,软路由方案都能满足。关键是根据规模选对方案——小团队用iKuai快速落地,大团队用RouterOS追求极致控制。
如果你正在为工作室的网络管理头疼,不妨试试这套方案。搭配IP多多的L2TP线路,多地区、多IP、稳定不掉线,专门为工作室场景设计。
🚀 IP多多 · 工作室IP专线方案
L2TP/SOCKS5多地区线路 | 独享带宽不掉速 | 支持软路由/指纹浏览器/模拟器全场景立即注册领取优惠 →